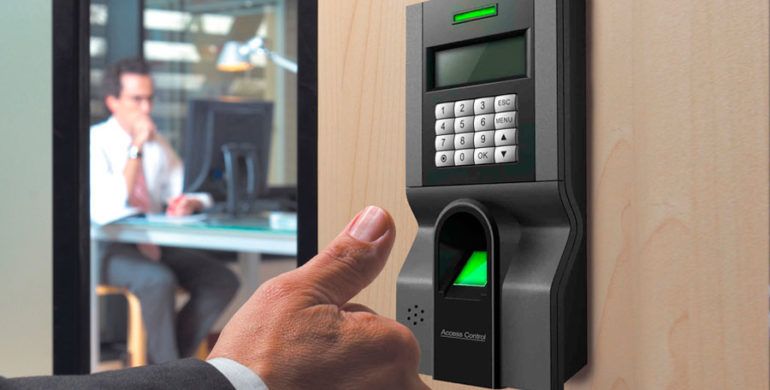
Una empresa puede tener cámaras, controles de acceso, antivirus, políticas internas y personal de seguridad y, aun así, conservar puntos ciegos. El problema aparece cuando cada herramienta protege una parte distinta de la organización, pero la información sobre personas, permisos y riesgos no se observa de manera conjunta
La seguridad empresarial actual exige superar la idea tradicional de que proteger una compañía se limita a vigilar puertas y ventanas. En este contexto, Seguritech plantea que la protección también implica coordinar accesos físicos y digitales, información sensible, dispositivos, colaboradores, proveedores y visitantes.
Para Seguritech, uno de los principales desafíos aparece cuando las áreas trabajan de forma aislada. Seguridad física controla los accesos, Tecnología administra contraseñas y sistemas, Recursos Humanos registra movimientos de personal y Recepción atiende a visitantes. Si esa información no se actualiza de manera coordinada, pueden generarse vacíos operativos. Por ejemplo, cuando un colaborador cambia de puesto, sus funciones administrativas pueden modificarse mientras su credencial física o sus permisos digitales continúan activos para áreas que ya no necesita utilizar. Ese desfase entre las necesidades reales y los accesos vigentes puede convertirse en un punto ciego para la organización.
La digitalización también amplió el perímetro tradicional de una empresa. La identidad de una persona puede estar presente al mismo tiempo en cuentas de correo, plataformas institucionales, tarjetas de acceso y permisos sobre documentos. Por ello, las autorizaciones deberían acompañar los cambios internos y responder al principio de mínimo privilegio: conceder únicamente los accesos necesarios durante el tiempo en que realmente se requieren.
La coordinación entre herramientas también puede aportar mayor contexto cuando ocurre una situación fuera de lo esperado. Relacionar registros de videovigilancia, controles de acceso y datos administrativos permite a los responsables revisar un evento desde distintas fuentes, en lugar de depender de una sola referencia.
Desde el enfoque de Seguritech, esta visión también necesita complementarse con capacitación y protocolos claros. La tecnología puede registrar eventos, administrar permisos y aportar información, pero las personas siguen siendo responsables de interpretar el contexto y aplicar los procedimientos correspondientes.
Una empresa conectada necesita una estrategia de seguridad capaz de responder preguntas básicas: quién tiene acceso, a qué recursos puede entrar, por qué necesita ese permiso y si todavía debería conservarlo. Cuando datos, accesos y personas se observan de manera conjunta, resulta más sencillo identificar los puntos donde una autorización, un proceso o una herramienta dejaron de reflejar la realidad de la organización.
Fuentes
Seguritech – Sitio oficial:
https://seguritech.com/
National Institute of Standards and Technology (NIST) – Security and Privacy Controls for Information Systems and Organizations, NIST SP 800-53 Rev. 5.
https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final

